Trong bối cảnh thanh toán số phát triển mạnh mẽ, bảo vệ dữ liệu thẻ và thông tin giao dịch trở thành yêu cầu quan trọng đối với doanh nghiệp. Tiêu chuẩn PCI DSS được xây dựng nhằm thiết lập các yêu cầu bảo mật đối với hệ thống lưu trữ, xử lý và truyền dữ liệu thẻ thanh toán, giúp hạn chế nguy cơ rò rỉ thông tin và gian lận.
Vậy PCI DSS là gì, tiêu chuẩn này bao gồm những yêu cầu bảo mật nào và hạ tầng Cloud có thể hỗ trợ doanh nghiệp đáp ứng ra sao? Hãy cùng tìm hiểu chi tiết trong bài viết dưới đây.
Tiêu chuẩn PCI DSS là gì?
PCI DSS (Payment Card Industry Data Security Standard) là tiêu chuẩn bảo mật dữ liệu ngành thẻ thanh toán, được phát triển bởi Hội đồng Tiêu chuẩn Bảo mật PCI (PCI Security Standards Council – PCI SSC). Tiêu chuẩn này thiết lập các yêu cầu về kỹ thuật và vận hành nhằm bảo vệ dữ liệu thẻ trong quá trình lưu trữ, xử lý và truyền tải.
Phạm vi áp dụng của tiêu chuẩn PCI DSS
Tiêu chuẩn PCI DSS áp dụng cho các tổ chức có lưu trữ, xử lý hoặc truyền dữ liệu chủ thẻ (Cardholder Data – CHD) và dữ liệu xác thực nhạy cảm (Sensitive Authentication Data – SAD). Phạm vi này không chỉ giới hạn ở hệ thống thanh toán trực tiếp mà còn có thể bao gồm các thành phần hạ tầng CNTT có khả năng ảnh hưởng đến mức độ bảo mật của môi trường dữ liệu chủ thẻ.
Các nhóm đối tượng và hệ thống thường thuộc phạm vi xem xét của PCI DSS bao gồm:
- Đơn vị lưu trữ, xử lý hoặc truyền dữ liệu thẻ: Ngân hàng thanh toán, đơn vị cung cấp dịch vụ thanh toán, doanh nghiệp bán lẻ và các tổ chức tiếp nhận thanh toán bằng thẻ.
- Nhà cung cấp dịch vụ liên quan: Các đơn vị cung cấp dịch vụ CNTT, xử lý thanh toán, lưu trữ dữ liệu hoặc quản lý hạ tầng có thể ảnh hưởng đến môi trường dữ liệu chủ thẻ.
- Hệ thống thanh toán trực tuyến: Website thương mại điện tử, cổng thanh toán, nền tảng đặt hàng và các ứng dụng tiếp nhận thông tin thanh toán bằng thẻ.
- Hạ tầng hỗ trợ thanh toán: Máy chủ, cơ sở dữ liệu, thiết bị mạng, hệ thống bảo mật và các thành phần quản trị có kết nối hoặc ảnh hưởng đến môi trường dữ liệu chủ thẻ.
Tiêu chuẩn PCI DSS là gì?
Tầm quan trọng của tiêu chuẩn PCI DSS đối với doanh nghiệp
Trong môi trường thanh toán số, dữ liệu thẻ là mục tiêu hấp dẫn đối với các đối tượng tấn công mạng. Việc áp dụng tiêu chuẩn PCI DSS giúp doanh nghiệp xây dựng quy trình bảo vệ dữ liệu có hệ thống, hạn chế rủi ro và củng cố độ tin cậy của hoạt động thanh toán.
Bảo vệ dữ liệu thẻ và thông tin thanh toán của khách hàng
PCI DSS đưa ra các yêu cầu về bảo vệ dữ liệu trong suốt quá trình xử lý, từ kiểm soát quyền truy cập đến mã hóa dữ liệu khi truyền tải và các biện pháp bảo vệ dữ liệu được lưu trữ. Nhờ đó, doanh nghiệp có cơ sở để hạn chế khả năng thông tin thanh toán bị lộ hoặc bị khai thác trái phép.
Giảm nguy cơ gian lận và sự cố an ninh mạng
Các yêu cầu về quản lý lỗ hổng, cấu hình bảo mật, giám sát hệ thống và kiểm soát truy cập giúp doanh nghiệp phát hiện, ngăn chặn hoặc giảm thiểu tác động của các mối đe dọa. Việc thực hiện những biện pháp này cũng hỗ trợ nâng cao khả năng ứng phó khi xảy ra sự cố liên quan đến dữ liệu thanh toán.
Hỗ trợ đáp ứng yêu cầu của hệ sinh thái thanh toán
Các tổ chức tham gia mạng lưới thanh toán thẻ có thể yêu cầu doanh nghiệp đáp ứng PCI DSS tùy theo vai trò, loại hình hoạt động và thỏa thuận liên quan. Việc duy trì mức độ tuân thủ phù hợp giúp doanh nghiệp thuận lợi hơn khi làm việc với ngân hàng thanh toán, tổ chức thẻ và các đối tác xử lý thanh toán.
Nâng cao uy tín và củng cố niềm tin khách hàng
Khi dữ liệu thanh toán được bảo vệ bằng các biện pháp rõ ràng, doanh nghiệp có thể củng cố niềm tin của khách hàng đối với quy trình giao dịch. Đây là yếu tố quan trọng đối với các doanh nghiệp thương mại điện tử, bán lẻ và dịch vụ số, nơi trải nghiệm thanh toán an toàn có ảnh hưởng trực tiếp đến chất lượng dịch vụ.
12 yêu cầu bảo mật của tiêu chuẩn PCI DSS
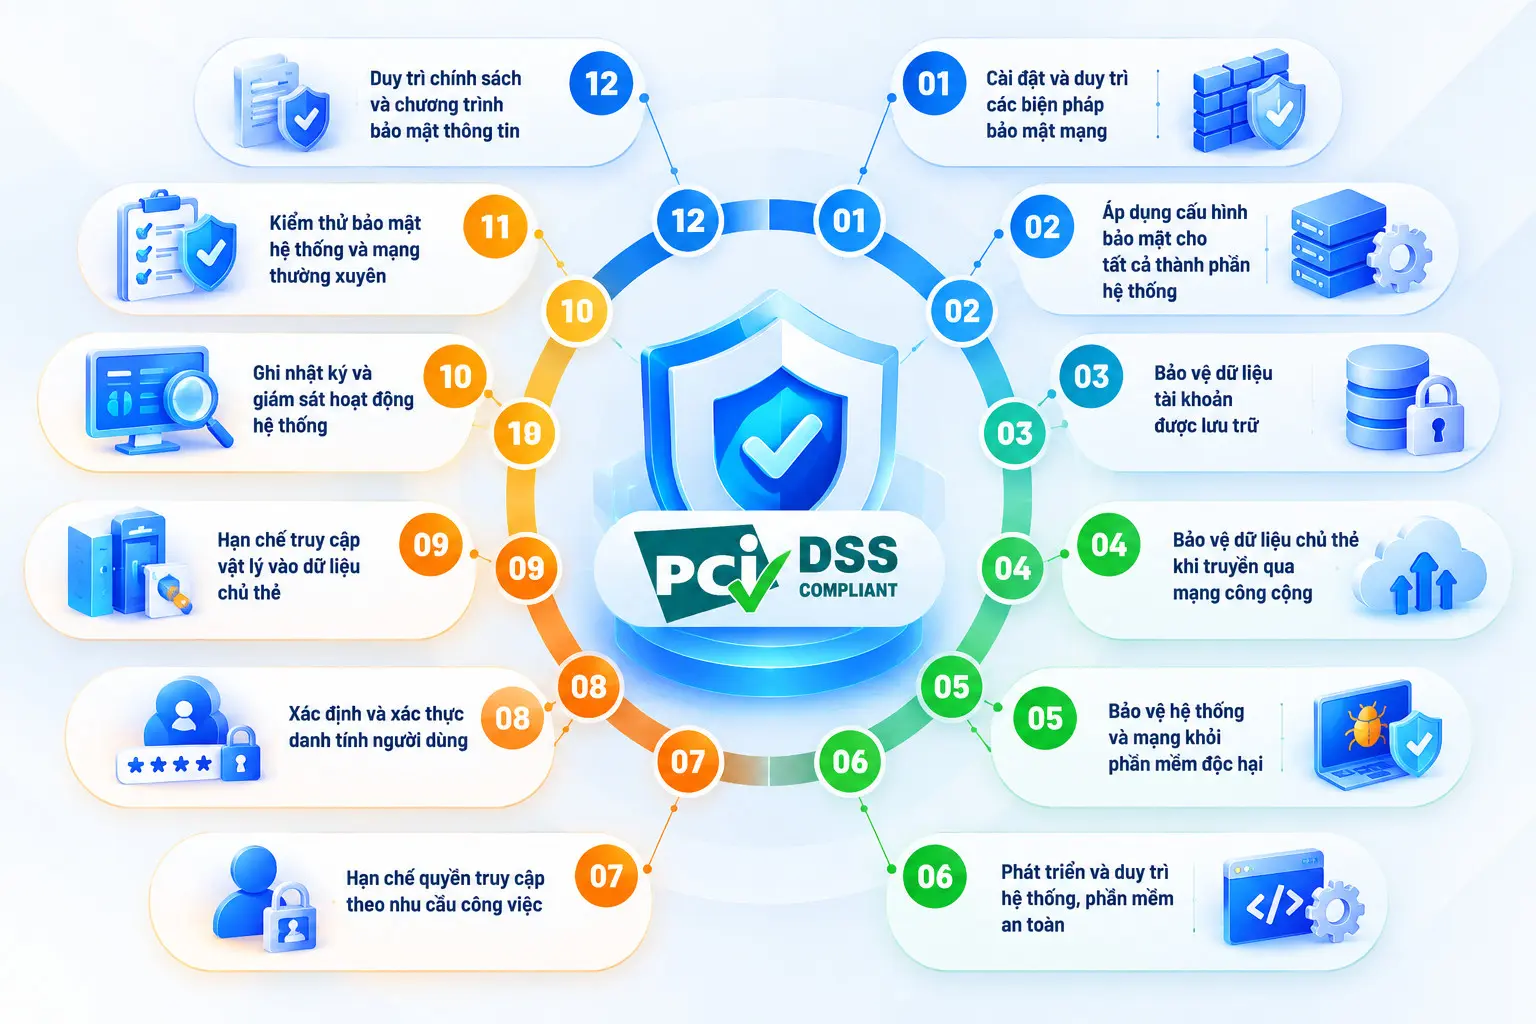
Tiêu chuẩn PCI DSS (Payment Card Industry Data Security Standard) đưa ra 12 yêu cầu bảo mật nhằm bảo vệ dữ liệu thẻ thanh toán trong quá trình lưu trữ, xử lý và truyền tải. Các yêu cầu tập trung vào việc bảo vệ hạ tầng mạng, kiểm soát truy cập, quản lý lỗ hổng và giám sát hệ thống, giúp doanh nghiệp giảm thiểu nguy cơ rò rỉ dữ liệu và gian lận thanh toán.
- Cài đặt và duy trì các biện pháp kiểm soát bảo mật mạng
Doanh nghiệp cần triển khai các biện pháp kiểm soát bảo mật mạng như tường lửa để ngăn chặn truy cập trái phép vào môi trường dữ liệu chủ thẻ. Cấu hình mạng cần được rà soát thường xuyên nhằm phát hiện và xử lý các kết nối hoặc hoạt động bất thường.
- Áp dụng cấu hình bảo mật cho tất cả thành phần hệ thống
Máy chủ, thiết bị mạng và phần mềm cần được cấu hình theo các nguyên tắc bảo mật an toàn. Doanh nghiệp phải thay đổi mật khẩu mặc định, vô hiệu hóa các dịch vụ không cần thiết và loại bỏ những thiết lập có thể tạo ra lỗ hổng bảo mật.
- Bảo vệ dữ liệu tài khoản được lưu trữ
Dữ liệu thẻ thanh toán cần được bảo vệ bằng các biện pháp phù hợp như mã hóa, che dữ liệu hoặc băm theo yêu cầu áp dụng. Doanh nghiệp cũng cần giới hạn thời gian lưu trữ, chỉ giữ lại dữ liệu cần thiết và xóa dữ liệu khi không còn nhu cầu hợp lệ, đặc biệt lưu ý các quy định đối với dữ liệu xác thực nhạy cảm.
- Bảo vệ dữ liệu chủ thẻ khi truyền qua mạng công cộng
Khi truyền dữ liệu thẻ qua Internet hoặc các mạng công cộng mở, doanh nghiệp phải sử dụng phương pháp mã hóa mạnh để ngăn chặn việc nghe lén, đánh cắp hoặc sửa đổi thông tin. Các giao thức truyền tải cần được cấu hình an toàn và cập nhật theo yêu cầu của tiêu chuẩn.
- Bảo vệ hệ thống và mạng khỏi phần mềm độc hại
Doanh nghiệp cần triển khai các giải pháp phòng chống phần mềm độc hại trên những hệ thống thuộc phạm vi áp dụng. Việc cập nhật công cụ bảo vệ, quét mã độc và giám sát hành vi đáng ngờ giúp phát hiện sớm nguy cơ, hạn chế khả năng mã độc xâm nhập hoặc đánh cắp dữ liệu thanh toán.
- Phát triển và duy trì hệ thống, phần mềm an toàn
Doanh nghiệp cần thường xuyên đánh giá lỗ hổng, cập nhật bản vá và kiểm thử bảo mật cho hệ thống, ứng dụng. Đồng thời, quy trình phát triển phần mềm phải tuân thủ các nguyên tắc lập trình an toàn, quản lý thay đổi và kiểm tra trước khi triển khai để hạn chế nguy cơ bị khai thác.
12 yêu cầu bảo mật chính của tiêu chuẩn PCI DSS
- Hạn chế quyền truy cập theo nhu cầu công việc
Quyền truy cập vào dữ liệu chủ thẻ cần được cấp theo nhiệm vụ thực tế và nguyên tắc đặc quyền tối thiểu. Doanh nghiệp phải xác định rõ quyền hạn của từng cá nhân, phê duyệt việc cấp quyền và rà soát định kỳ để bảo đảm chỉ những người có thẩm quyền mới được tiếp cận dữ liệu.
- Xác định và xác thực danh tính người dùng
Mỗi người dùng cần có tài khoản định danh riêng để hỗ trợ kiểm soát và truy vết hoạt động trên hệ thống. Doanh nghiệp cần áp dụng cơ chế xác thực an toàn, quản lý thông tin đăng nhập và triển khai xác thực đa yếu tố (MFA) theo các trường hợp PCI DSS quy định nhằm giảm nguy cơ chiếm đoạt tài khoản.
- Hạn chế truy cập vật lý vào dữ liệu chủ thẻ
Bên cạnh bảo vệ hệ thống trên môi trường số, doanh nghiệp cần kiểm soát việc tiếp cận trực tiếp các máy chủ, thiết bị mạng và phương tiện lưu trữ dữ liệu thanh toán. Các biện pháp như kiểm soát ra vào, giám sát khu vực nhạy cảm và tiêu hủy dữ liệu an toàn giúp hạn chế nguy cơ truy cập hoặc đánh cắp thông tin trái phép.
- Ghi nhật ký và giám sát hoạt động hệ thống
Các hoạt động truy cập hệ thống và dữ liệu tài khoản cần được ghi nhận, theo dõi để phát hiện hành vi bất thường. Nhật ký phải được bảo vệ khỏi việc sửa đổi trái phép và được rà soát theo yêu cầu. Doanh nghiệp có thể sử dụng các giải pháp SIEM để tập trung nhật ký, phân tích sự kiện và phát cảnh báo bảo mật.
- Kiểm thử bảo mật hệ thống và mạng thường xuyên
Doanh nghiệp cần thực hiện quét lỗ hổng, kiểm thử xâm nhập và đánh giá hiệu quả của các biện pháp bảo vệ theo yêu cầu của tiêu chuẩn. Những điểm yếu được phát hiện phải được khắc phục và kiểm tra lại để bảo đảm hệ thống duy trì khả năng bảo vệ dữ liệu trước các nguy cơ tấn công.
- Duy trì chính sách và chương trình bảo mật thông tin
Doanh nghiệp cần xây dựng chính sách bảo mật thông tin, phân công trách nhiệm và tổ chức đào tạo nhận thức bảo mật cho nhân sự. Bên cạnh đó, việc đánh giá rủi ro, quản lý nhà cung cấp dịch vụ và chuẩn bị quy trình ứng phó sự cố giúp duy trì hiệu quả bảo vệ dữ liệu trong suốt quá trình hoạt động.
Tóm lại, 12 yêu cầu của PCI DSS tạo thành khuôn khổ bảo mật toàn diện, kết hợp giữa các biện pháp kỹ thuật và quản trị tổ chức. Doanh nghiệp cần xác định đúng phạm vi hệ thống áp dụng, triển khai các biện pháp kiểm soát phù hợp và duy trì đánh giá định kỳ để bảo vệ dữ liệu thẻ thanh toán, giảm thiểu rủi ro và đáp ứng yêu cầu tuân thủ.
Vai trò của Cloud trong việc hỗ trợ đáp ứng tiêu chuẩn PCI DSS
Xây dựng môi trường Cloud có khả năng đáp ứng yêu cầu bảo mật
Doanh nghiệp có thể phân tách môi trường xử lý thanh toán với các workload khác, sử dụng mạng riêng và thiết lập quy tắc kiểm soát lưu lượng để hạn chế truy cập trái phép. Đồng thời, cần triển khai phân quyền, xác thực đa yếu tố (MFA), mã hóa dữ liệu, sao lưu và giám sát hệ thống nhằm bảo vệ dữ liệu thẻ trong quá trình vận hành.
Tận dụng các năng lực bảo mật và quản lý trên nền tảng Cloud
Cloud cung cấp nhiều công cụ hỗ trợ doanh nghiệp triển khai các biện pháp kiểm soát bảo mật, chẳng hạn:
- Network Security: Phân đoạn mạng và kiểm soát kết nối.
- Access Control: Quản lý danh tính, phân quyền và truy cập quản trị.
- Monitoring & Logging: Thu thập nhật ký và giám sát hoạt động hệ thống.
- Backup & Disaster Recovery: Hỗ trợ khôi phục dữ liệu và duy trì hoạt động khi xảy ra sự cố.
Hiệu quả bảo mật phụ thuộc vào cấu hình, quy trình vận hành và cách doanh nghiệp sử dụng các năng lực này.
Phân định trách nhiệm tuân thủ PCI DSS giữa nhà cung cấp Cloud và doanh nghiệp
Nhà cung cấp Cloud thường chịu trách nhiệm bảo mật các thành phần hạ tầng thuộc phạm vi cam kết dịch vụ. Trong khi đó, doanh nghiệp chịu trách nhiệm đối với các thành phần mình quản lý như ứng dụng, dữ liệu, tài khoản và cấu hình bảo mật.
Phạm vi trách nhiệm cụ thể phụ thuộc vào mô hình dịch vụ, hợp đồng và kiến trúc triển khai. Vì vậy, doanh nghiệp cần xác định rõ các yêu cầu mà nhà cung cấp hỗ trợ và những biện pháp mình phải trực tiếp thực hiện để đáp ứng PCI DSS.
Vai trò của Cloud trong việc hỗ trợ đáp ứng tiêu chuẩn PCI DSS
Tiêu chí lựa chọn hạ tầng Cloud cho hệ thống xử lý thanh toán
Khi lựa chọn Cloud, doanh nghiệp nên ưu tiên nhà cung cấp có tài liệu tuân thủ minh bạch, hỗ trợ phân đoạn mạng, kiểm soát truy cập, mã hóa và giám sát hệ thống. Ngoài ra, cần đánh giá khả năng sao lưu, khôi phục sau thảm họa và phối hợp xử lý sự cố.
Việc xác định rõ phạm vi trách nhiệm và khả năng hỗ trợ đánh giá tuân thủ ngay từ đầu sẽ giúp doanh nghiệp chủ động hơn trong quá trình xây dựng môi trường Cloud an toàn cho hệ thống thanh toán.
Kết luận
Đáp ứng tiêu chuẩn PCI DSS đòi hỏi doanh nghiệp triển khai đồng bộ các biện pháp bảo vệ dữ liệu thẻ, kiểm soát truy cập và giám sát hệ thống. Việc lựa chọn hạ tầng Cloud có nền tảng bảo mật tốt, đi kèm phạm vi trách nhiệm rõ ràng, sẽ hỗ trợ doanh nghiệp xây dựng môi trường thanh toán an toàn và đáp ứng các yêu cầu tuân thủ phù hợp.
Với nền tảng Cloud ứng dụng công nghệ VMware, cùng các chứng nhận năng lực bảo mật như PCI DSS, ISO 27001 và ISO 27018, dịch vụ TPCloud hướng đến cung cấp hạ tầng hỗ trợ doanh nghiệp tăng cường bảo vệ dữ liệu và vận hành hệ thống ổn định. Tuy nhiên, khả năng đáp ứng PCI DSS vẫn phụ thuộc vào kiến trúc triển khai, cấu hình và trách nhiệm kiểm soát của từng doanh nghiệp.
——————————————
Hãy liên hệ TPCloud để được tư vấn giải pháp Cloud phù hợp nhu cầu và quy mô doanh nghiệp.
* Hotline (+84) 96803 6868
* Website: tpcloud.vn