Khi dữ liệu ngày càng chịu sự điều chỉnh của nhiều yêu cầu pháp lý, doanh nghiệp không chỉ cần quan tâm đến hạ tầng Cloud mà còn phải làm rõ quyền kiểm soát dữ liệu, phạm vi xử lý và trách nhiệm của các bên tham gia vận hành.
Đây là lý do Sovereign Cloud ngày càng được chú ý trong các kiến trúc Cloud cần đáp ứng yêu cầu về chủ quyền dữ liệu, quyền kiểm soát và tuân thủ. Bài viết sẽ làm rõ Sovereign Cloud là gì, mối liên hệ với khung pháp lý tại Việt Nam và những thách thức doanh nghiệp cần giải quyết khi triển khai.
Sovereign Cloud là gì?
Sovereign Cloud (Cloud có chủ quyền) là cách tiếp cận điện toán đám mây được thiết kế để dữ liệu, hoạt động xử lý và quyền kiểm soát hệ thống đáp ứng các yêu cầu về chủ quyền dữ liệu, pháp luật và quy định của một quốc gia hoặc khu vực.
Vì vậy, Sovereign Cloud không chỉ hiểu đơn giản là Cloud có Data Center đặt trong nước vì vị trí lưu trữ chỉ là một phần của bài toán. Doanh nghiệp còn phải xác định dữ liệu được xử lý ở đâu, ai có quyền truy cập, đơn vị nào vận hành hạ tầng, luật pháp nào có thể áp dụng và dữ liệu có được chuyển sang quốc gia khác hay không.
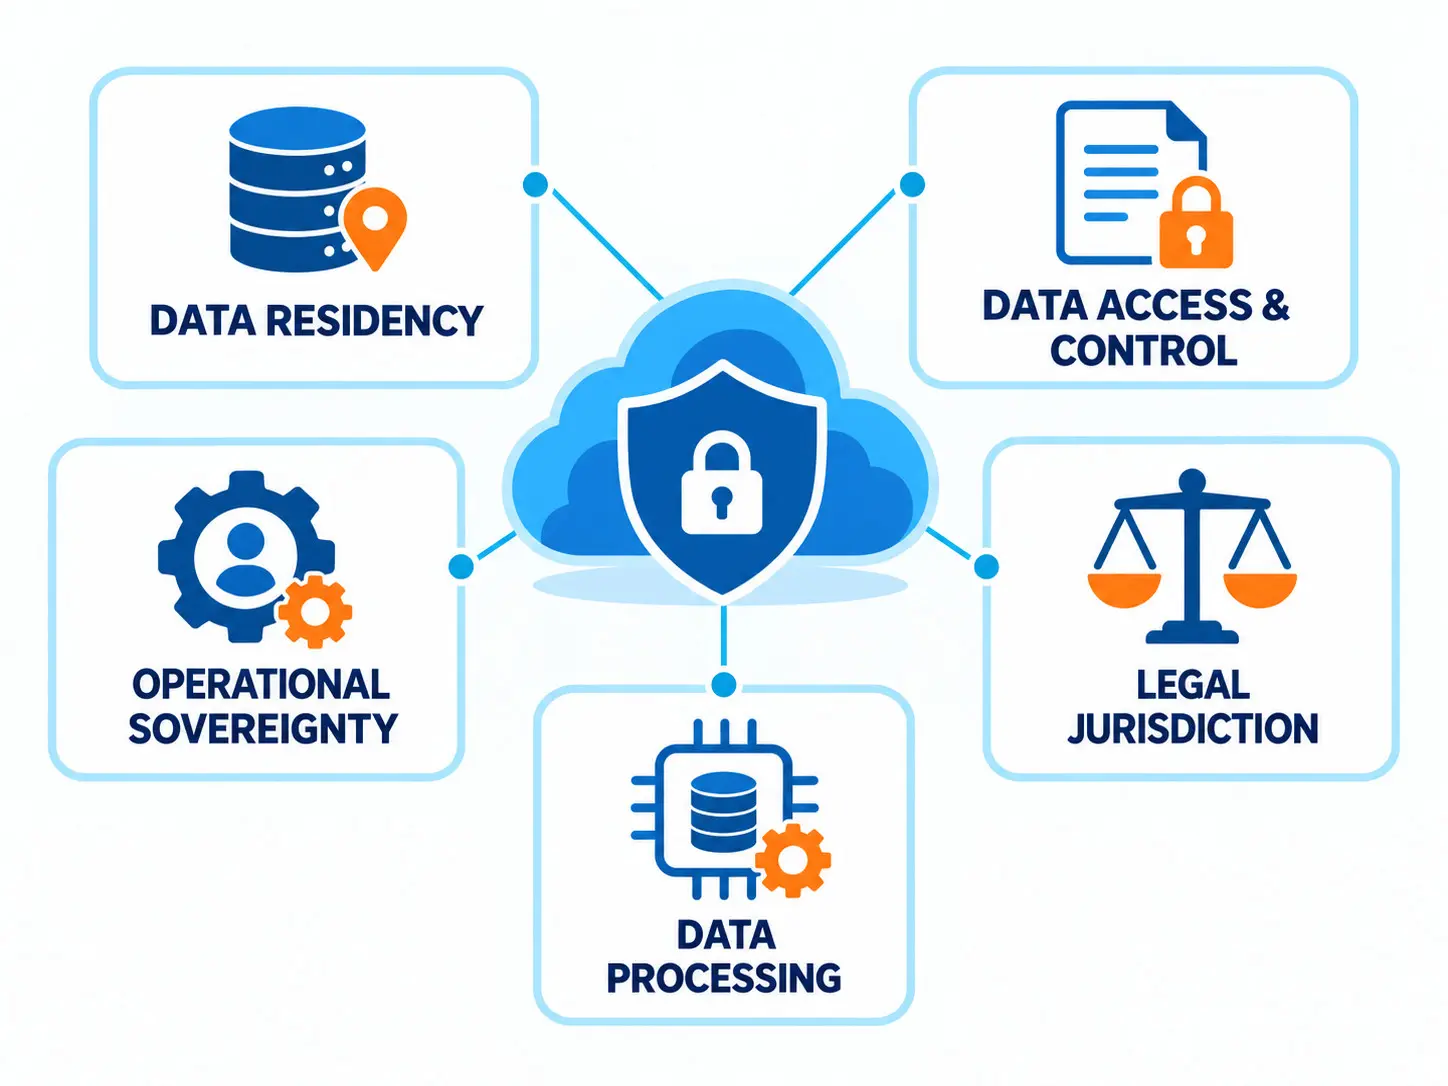
Một mô hình Sovereign Cloud thường được xem xét trên các khía cạnh như:
- Data Residency: xác định vị trí địa lý nơi dữ liệu được lưu trữ theo yêu cầu.
- Data Access & Control: quyền truy cập dữ liệu, quyền quản trị và kiểm soát encryption key.
- Operational Sovereignty: xác định ai có thể vận hành, quản trị hoặc hỗ trợ hệ thống.
- Legal Jurisdiction: môi trường Cloud phải phù hợp với các quy định pháp lý áp dụng cho dữ liệu và tổ chức sử dụng.
- Data Processing: xác định phạm vi và nền tảng được phép xử lý dữ liệu.
Sovereign Cloud là gì?
Vì sao Sovereign Cloud ngày càng quan trọng với doanh nghiệp?
Giá trị của Sovereign Cloudnằm ở việc giúp tổ chức thiết kế môi trường Cloud phù hợp với các yêu cầu cụ thể về vị trí dữ liệu, quyền truy cập, phạm vi vận hành và thẩm quyền pháp lý.
Điều này ngày càng quan trọng khi doanh nghiệp phải xử lý lượng lớn dữ liệu cá nhân, dữ liệu quan trọng hoặc hoạt động tại nhiều quốc gia với các yêu cầu pháp lý khác nhau. Trong khi đó, Cloud Provider có thể vận hành Data Center, đội ngũ quản trị và các dịch vụ hỗ trợ trên nhiều khu vực địa lý.
Sovereign Cloud khác Public Cloud thông thường như thế nào?
Sovereign Cloud không nhất thiết là một mô hình đối lập hoàn toàn với Public Cloud. Điểm khác biệt nằm ở mức độ kiểm soát và các yêu cầu về dữ liệu, vận hành, quyền truy cập và thẩm quyền pháp lý mà môi trường Cloud cần đáp ứng.
Public Cloud vẫn có thể cung cấp region nội địa, encryption key riêng, access control hoặc các dịch vụ hỗ trợ data residency. Tuy nhiên, không phải mọi Public Cloud mặc định đều là Sovereign Cloud, bởi sovereignty còn phụ thuộc vào toàn bộ cách dữ liệu và môi trường Cloud được kiểm soát.
Sovereign Cloud, Data Sovereignty và Data Residency có giống nhau không?
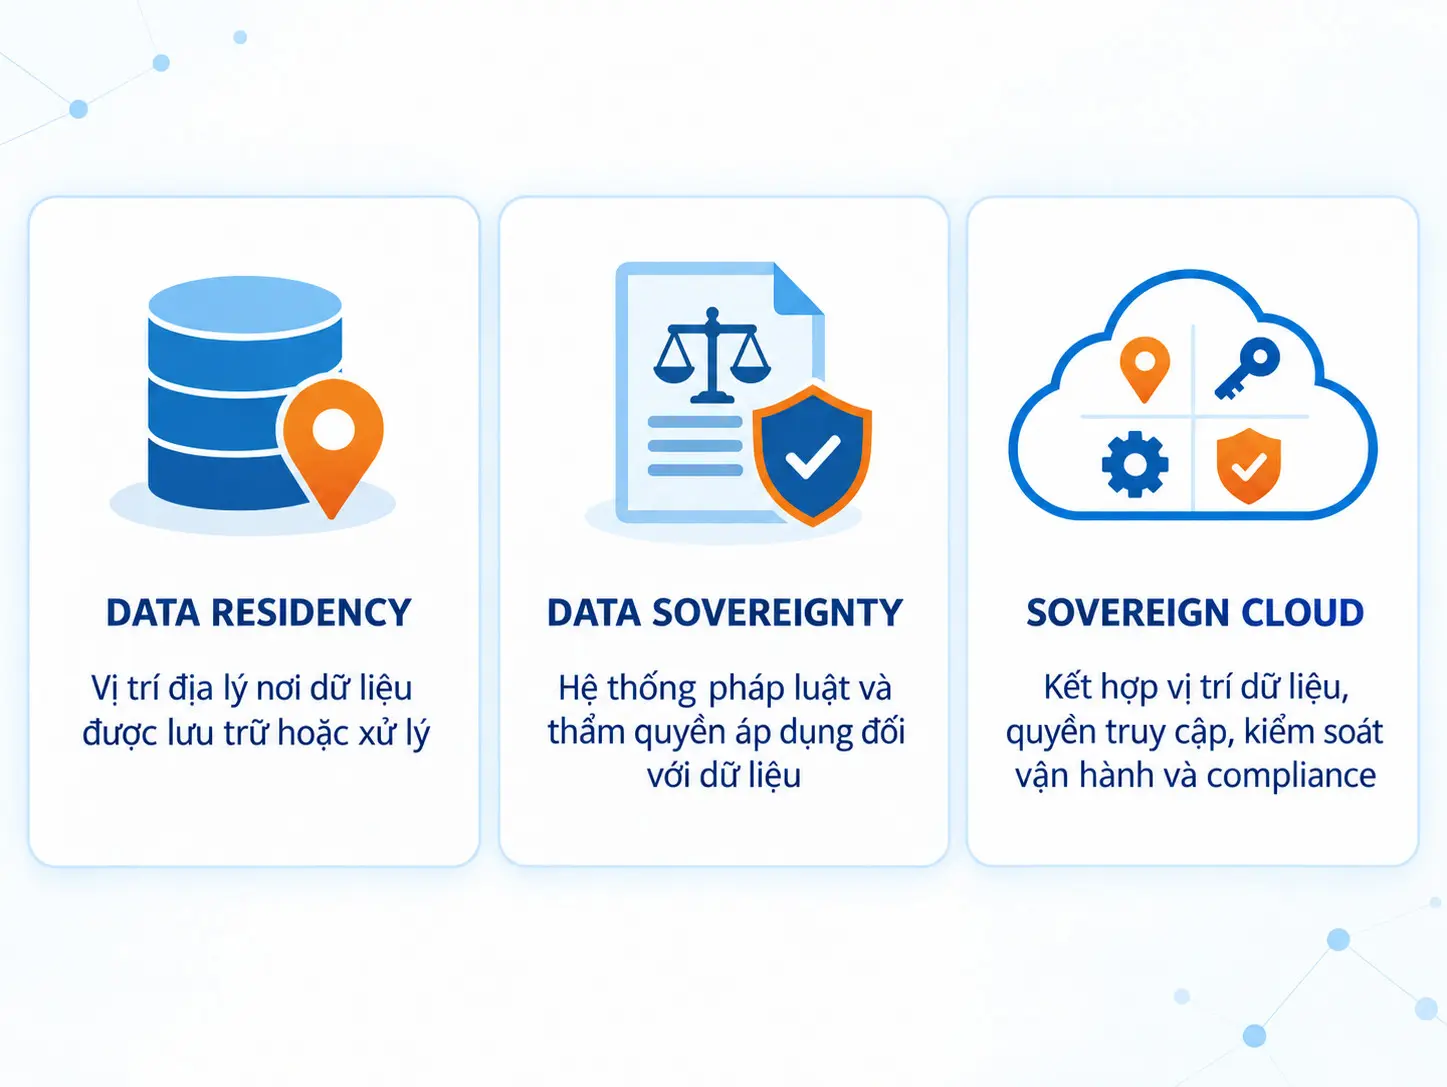
Ba khái niệm này có liên quan nhưng không đồng nghĩa với nhau.
- Data Residency: vị trí địa lý nơi dữ liệu được lưu trữ
- Data Sovereignty: tập trung vào hệ thống pháp luật và thẩm quyền áp dụng đối với dữ liệu.
- Sovereign Cloud: phạm vi rộng hơn, kết hợp các yêu cầu về vị trí dữ liệu, quyền truy cập, quyền kiểm soát vận hành và compliance trong một mô hình Cloud.
Sovereign Cloud vs Data Sovereignty vs Data Residency
Những thách thức và giải pháp khi triển khai Sovereign Cloud
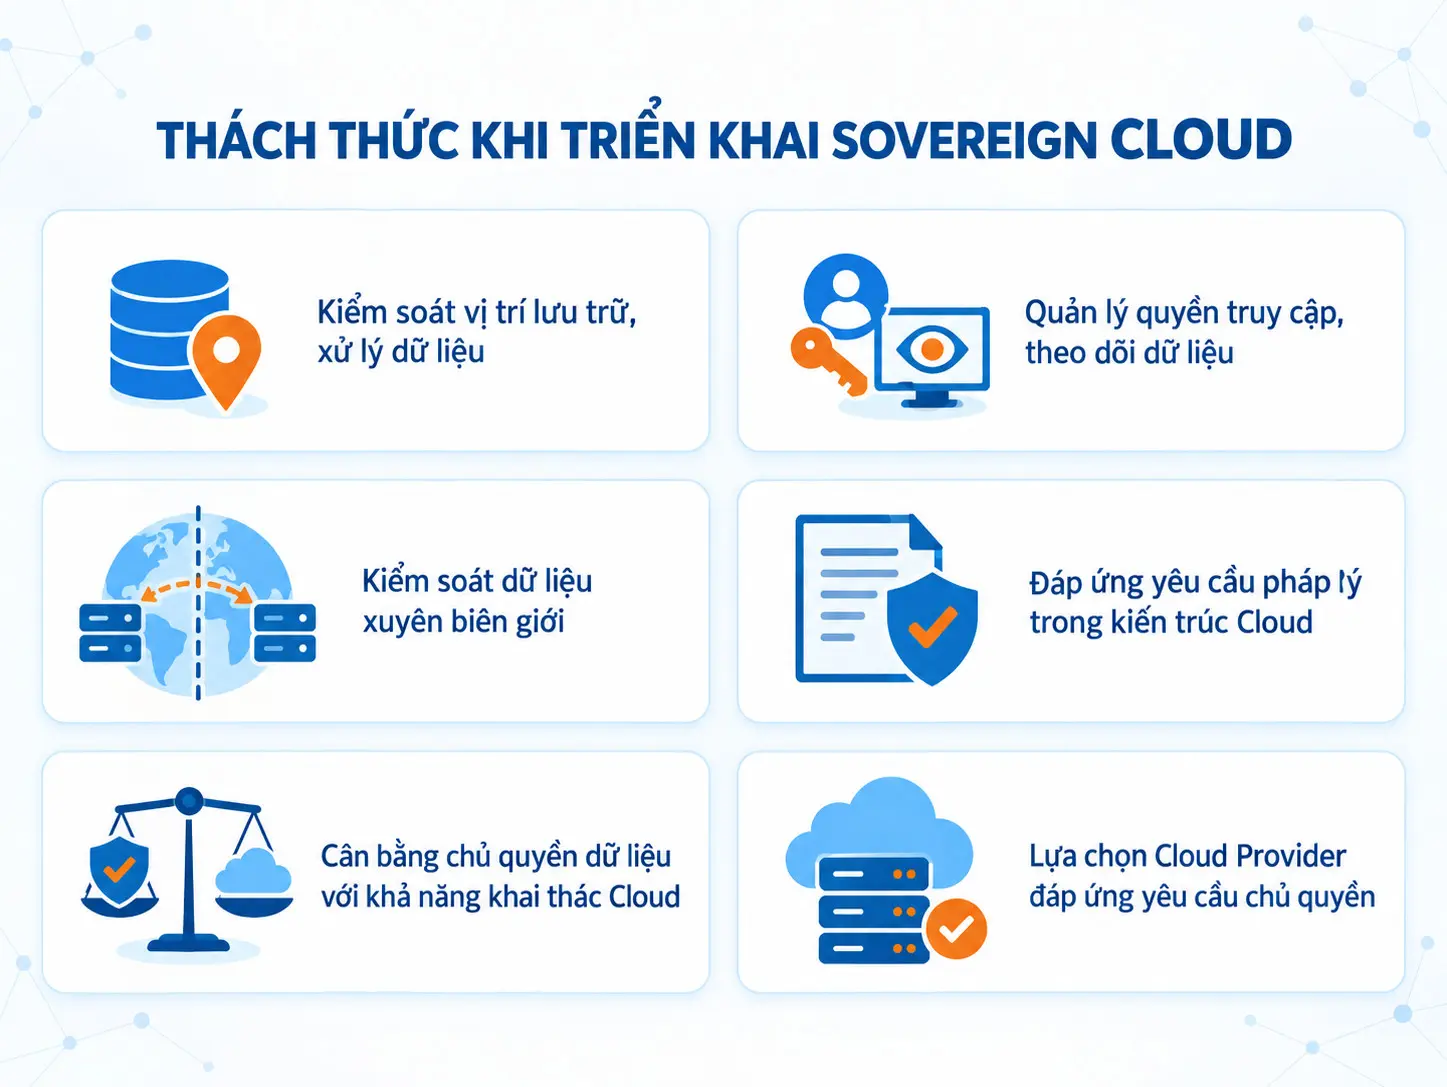
Kiểm soát vị trí lưu trữ, xử lý dữ liệu
Trong Sovereign Cloud, dữ liệu có thể tồn tại không chỉ ở hệ thống chính mà còn tại Backup, Replica, Log, Metadata hoặc DR Site. Vì vậy, chỉ xác định vị trí Data Center chính là chưa đủ để kiểm soát đầy đủ Data Residency.
Doanh nghiệp cần phân loại dữ liệu, xác định yêu cầu Data Location/Data Residency cho từng nhóm và giới hạn Region, Data Center được phép sử dụng. Chính sách này cũng phải bao phủ các bản sao, dữ liệu phát sinh và môi trường dự phòng.
Quản lý quyền truy cập, theo dõi dữ liệu
Sovereignty không chỉ phụ thuộc dữ liệu nằm ở đâu mà còn ở ai có thể truy cập và theo dõi dữ liệu, bao gồm nhân sự nội bộ, Cloud Provider hoặc bên thứ ba.
Doanh nghiệp nên áp dụng IAM, RBAC, Least Privilege, Encryption và Key Management, đồng thời kiểm soát privileged access và duy trì logging/audit để truy vết các hoạt động liên quan đến dữ liệu.
Kiểm soát dữ liệu xuyên biên giới
Dữ liệu có thể được truyền hoặc xử lý ngoài khu vực ban đầu thông qua API, SaaS, Backup, DR hoặc các dịch vụ Cloud tích hợp. Điều này làm tăng rủi ro phát sinh luồng dữ liệu ngoài phạm vi được phép.
Doanh nghiệp cần lập data flow, kiểm soát Data Transfer theo từng Region, rà soát third-party/subprocessor và đánh giá kiến trúc Backup/DR để bảo đảm dữ liệu không bị chuyển xuyên biên giới ngoài phạm vi đã phê duyệt.
Những thách thức khi triển khai Sovereign Cloud
Đáp ứng yêu cầu pháp lý trong kiến trúc Cloud
Yêu cầu compliance có thể khác nhau theo loại dữ liệu, ngành và phạm vi hoạt động, nên một kiến trúc Cloud chung khó đáp ứng mọi trường hợp.
Doanh nghiệp nên đi theo trình tự
- Data Classification
- Compliance Requirement
- Cloud Architecture.
Từ đó mới xác định Region, Network, IAM, Encryption, Backup/DR, Logging và Audit phù hợp với từng nhóm dữ liệu.
Cân bằng chủ quyền dữ liệu với khả năng khai thác Cloud
Các yêu cầu về sovereignty có thể giới hạn Region, Data Movement hoặc một số dịch vụ Cloud được phép sử dụng, từ đó ảnh hưởng đến khả năng mở rộng, DR, chi phí hoặc việc khai thác dịch vụ chuyên biệt.
Vì vậy, doanh nghiệp không nên áp dụng cùng một mức kiểm soát cho toàn bộ hệ thống. Thay vào đó, cần xác định workload và dữ liệu thực sự yêu cầu sovereignty cao, sau đó phân bổ sang Public, Private, Hybrid hoặc Multi Cloud theo mức độ phù hợp.
Lựa chọn Cloud Provider đáp ứng yêu cầu chủ quyền
Data Center đặt trong nước chưa đủ để kết luận một Cloud đáp ứng yêu cầu Sovereign Cloud. Doanh nghiệp cần đánh giá toàn bộ cách dữ liệu được lưu trữ, xử lý, truy cập và vận hành.
Các tiêu chí nên xem xét gồm Data Location, Data Processing, Operational Control, Administrator Access, Encryption/Key Ownership, Data Transfer, Subprocessor, Auditability, Compliance và điều khoản hợp đồng. Quan trọng nhất là Cloud Provider phải giúp doanh nghiệp xác định rõ dữ liệu ở đâu, ai có quyền kiểm soát và dữ liệu có thể được chuyển đến đâu.
Sovereign Cloud trong khung pháp lý về dữ liệu tại Việt Nam
Các yêu cầu pháp lý áp dụng có thể khác nhau tùy loại dữ liệu, ngành nghề, hoạt động xử lý và phạm vi vận hành của từng tổ chức. Doanh nghiệp nên đối chiếu văn bản pháp luật hiện hành và tham vấn bộ phận pháp chế hoặc chuyên gia phù hợp khi xác định nghĩa vụ tuân thủ cụ thể.
Luật Dữ liệu 2024
Luật Dữ liệu số 60/2024/QH15, có hiệu lực từ 01/07/2025, thiết lập khung pháp lý cho hoạt động xây dựng, bảo vệ, quản trị, xử lý và sử dụng dữ liệu số tại Việt Nam. Luật đồng thời phân biệt dữ liệu cốt lõi, dữ liệu quan trọng và dữ liệu khác, tạo cơ sở để áp dụng yêu cầu quản trị theo tính chất của từng loại dữ liệu.
Đáng chú ý với kiến trúc Sovereign Cloud, Điều 23 quy định về chuyển, xử lý dữ liệu xuyên biên giới đối với dữ liệu cốt lõi và dữ liệu quan trọng. Các trường hợp được đề cập gồm chuyển dữ liệu đang lưu tại Việt Nam sang hệ thống lưu trữ ở nước ngoài, chuyển cho tổ chức/cá nhân nước ngoài hoặc sử dụng nền tảng ngoài lãnh thổ Việt Nam để xử lý dữ liệu.
Luật Bảo vệ dữ liệu cá nhân 2025
Từ 01/01/2026, Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15 chính thức có hiệu lực, trở thành căn cứ pháp lý quan trọng đối với các hệ thống Cloud có xử lý dữ liệu cá nhân. Luật được hướng dẫn chi tiết bởi Nghị định 356/2025/NĐ-CP, cũng có hiệu lực từ ngày 01/01/2026.
Đối với môi trường Cloud, Nghị định 356/2025/NĐ-CP xác định hoạt động chuyển dữ liệu cá nhân xuyên biên giới bao gồm cả trường hợp dữ liệu được lưu tại Việt Nam sau đó chuyển đến máy chủ ngoài lãnh thổ hoặc dịch vụ điện toán đám mây của nhà cung cấp ở nước ngoài. Với các trường hợp thuộc diện áp dụng, tổ chức còn phải lập hồ sơ đánh giá tác động, trong đó thể hiện luồng xử lý dữ liệu, bên nhận dữ liệu, hệ thống lưu trữ, biện pháp bảo vệ và rủi ro liên quan.
Sovereign Cloud trong khung pháp lý về dữ liệu tại Việt Nam
Luật An ninh mạng 2025 và yêu cầu lưu trữ dữ liệu
Luật An ninh mạng số 116/2025/QH15, có hiệu lực từ ngày 01/07/2026, là căn cứ pháp lý hiện hành liên quan đến bảo vệ an ninh mạng, an ninh thông tin và an ninh dữ liệu.
Đáng chú ý với Sovereign Cloud, khoản 3 Điều 25 quy định doanh nghiệp trong nước và nước ngoài cung cấp dịch vụ trên mạng viễn thông, Internet và các dịch vụ gia tăng trên không gian mạng tại Việt Nam, khi có hoạt động thu thập, khai thác, phân tích hoặc xử lý một số nhóm dữ liệu theo luật định, phải áp dụng biện pháp bảo vệ dữ liệu và lưu trữ các dữ liệu này tại Việt Nam trong thời gian theo quy định của Chính phủ.
Luật hiện được hướng dẫn thêm bởi Nghị định 333/2026/NĐ-CP, có hiệu lực từ ngày 19/08/2026, trong đó có nội dung hướng dẫn khoản 2 và khoản 3 Điều 25 về bảo đảm an ninh thông tin mạng.
Yêu cầu về an ninh thông tin và an ninh dữ liệu
Điều 26 của Luật 116/2025/QH15 quy định về bảo đảm an ninh dữ liệu, bao gồm xây dựng chính sách và quy trình, áp dụng các biện pháp kỹ thuật, kiểm soát nhân sự tham gia xử lý dữ liệu, đánh giá rủi ro định kỳ, đồng thời kiểm tra và đánh giá việc chuyển dữ liệu xuyên biên giới cũng như điều kiện an ninh tại cơ sở dữ liệu, Data Center và hệ thống lưu trữ dữ liệu.
Kết luận
Thách thức của Sovereign Cloud nằm ở việc chuyển các yêu cầu pháp lý thành nguyên tắc cụ thể trong thiết kế và vận hành. Khi xác định rõ dữ liệu cần kiểm soát, quyền truy cập, phạm vi di chuyển và trách nhiệm của từng bên, doanh nghiệp sẽ có cơ sở lựa chọn kiến trúc Cloud và Cloud Provider phù hợp hơn với yêu cầu tuân thủ.
Hiện nay, dịch vụ điện toán đám mây TPCloud của TPCOMS được triển khai trên hạ tầng Data Center tại Việt Nam, qua đó cung cấp thêm lựa chọn hạ tầng cho các doanh nghiệp có yêu cầu về vị trí lưu trữ và xử lý dữ liệu trong nước. Tuy nhiên, khả năng đáp ứng các yêu cầu về data sovereignty và compliance cần được đánh giá dựa trên toàn bộ kiến trúc, loại dữ liệu, quyền truy cập, luồng xử lý và nghĩa vụ pháp lý cụ thể của từng doanh nghiệp.
——————————————
Hãy liên hệ TPCloud để được tư vấn giải pháp Cloud phù hợp nhu cầu và quy mô doanh nghiệp.
* Hotline (+84) 96803 6868
* Website: tpcloud.vn